




Überarbeitet am 12. November 2026 · Redaktion luckycloud
Die Personalakte liegt auf einem Server in Deutschland. Der Freigabelink dazu steht aber noch im Gruppenchat des ehemaligen Projektteams. So kann Datenschutz im Alltag scheitern, obwohl der Speicherort stimmt.
Eine DSGVO-konforme Cloud-Nutzung braucht deshalb mehr als einen deutschen Server: einen passenden Vertrag, nachvollziehbare Schutzmaßnahmen und Zugriffsrechte, die zu Ihrer Arbeit passen. Welche Daten Sie verarbeiten dürfen, bleibt eine eigene Frage. Eine Cloud macht eine unzulässige Verarbeitung nicht zulässig.
1. AVV: Wer trägt welche Verantwortung?
Wenn Ihr Unternehmen die Zwecke und wesentlichen Mittel der Verarbeitung bestimmt, ist es dafür grundsätzlich der Verantwortliche. Verarbeitet ein Cloudanbieter personenbezogene Daten nach Ihren Weisungen, ist er insoweit Auftragsverarbeiter. Für diese Verarbeitung verlangt Artikel 28 DSGVO einen Vertrag zur Auftragsverarbeitung, kurz AVV.
Der Vertrag sollte unter anderem regeln, welche Daten verarbeitet werden, welche weiteren Dienstleister beteiligt sind und wie der Anbieter Sie bei Datenschutzaufgaben unterstützt. Auch die Rückgabe oder Löschung der Daten nach Vertragsende und die Möglichkeit, Nachweise zu prüfen, gehören dazu.
Für Ihre Auswahl: Lassen Sie sich den AVV vor dem Start geben. Prüfen Sie, ob er den gebuchten Dienst und Ihren tatsächlichen Einsatz abdeckt. Ein unterschriebenes Dokument ersetzt weder eine zulässige Rechtsgrundlage noch passende Einstellungen.
2. Datenstandort: Wo findet die Verarbeitung wirklich statt?
Der Speicherort ist wichtig. Fragen Sie aber auch nach Sicherungskopien, weiteren Dienstleistern und möglichen Zugriffen aus anderen Ländern. Ein Standort in Deutschland beantwortet diese Fragen noch nicht vollständig.
Werden personenbezogene Daten in ein Land außerhalb des Europäischen Wirtschaftsraums übermittelt, sind zusätzlich die Anforderungen aus Kapitel V der DSGVO zu prüfen. Solche Übermittlungen sind nicht pauschal verboten. Der Anbieter muss den vorgesehenen Weg und die dafür eingesetzten Garantien nachvollziehbar erklären können.
Eine gute Rückfrage: „Gilt Ihre Standortangabe auch für Backups und die weiteren Dienstleister, die meine Daten verarbeiten?“ Die Antwort gehört in Ihre Auswahlunterlagen.
3. TOM: Welche Schutzmaßnahmen passen zu Ihren Daten?
Technische und organisatorische Maßnahmen, kurz TOM, beschreiben den praktischen Schutz der Verarbeitung. Artikel 32 DSGVO verlangt ein dem Risiko angemessenes Sicherheitsniveau. Dazu können Verschlüsselung, Zugangskontrollen, Wiederherstellung und die regelmäßige Überprüfung der Maßnahmen gehören.
Für eine öffentliche Broschüre und für Personalakten können unterschiedliche Vorkehrungen nötig sein. Prüfen Sie deshalb konkret: Wer darf die Dateien öffnen? Wer kann sie entschlüsseln? Welche Freigaben sind vorgesehen? Was passiert nach einem Geräteverlust oder wenn jemand das Unternehmen verlässt?
Auch bei Verschlüsselung zählt der genaue Umfang. Transportverschlüsselung schützt die Übertragung. Bei Ende-zu-Ende-Verschlüsselung sind unter anderem die Endgeräte und die Kontrolle über die Schlüssel entscheidend. Eine bereits entschlüsselte lokale Kopie verschwindet nicht dadurch, dass Sie später eine Cloudfreigabe entziehen.
4. Cloud-Zugriffe mit drei Testdateien prüfen
Legen Sie vor dem Rollout zwei Testdateien an: eine für die interne Zusammenarbeit und eine zweite in einem gesonderten Verzeichnis für einen externen Partner. Intern darf eine Person bearbeiten, eine zweite nur lesen. Die dritte Datei folgt erst nach der Zugriffssperre. Verwenden Sie ausschließlich erfundene Daten.
- Rechte prüfen. Melden Sie sich mit jeder Testrolle an. Versuchen Sie mit dem reinen Lesezugang auch, eine Datei zu ändern. Versuchen Sie außerdem, ein Verzeichnis zu öffnen, das für diese Rolle gesperrt sein soll. Prüfen Sie die tatsächlich eingesetzten Wege, etwa Browser, Sync Client oder WebDAV.
- Zugriff beenden. Entziehen Sie die externe Verzeichnisfreigabe beziehungsweise sperren Sie den Testzugang nach dem vorgesehenen Verfahren. Öffnen Sie den alten Link erneut. Legen Sie anschließend über ein anderes berechtigtes Konto die dritte Testdatei im zuvor freigegebenen Verzeichnis an. Ist sie über den entzogenen Zugang noch erreichbar? Bereits heruntergeladene Dateien betrachten Sie getrennt.
- Eine Datei wiederherstellen. Ändern oder löschen Sie eine Testdatei und stellen Sie sie mit dem vorgesehenen Verfahren wieder her. Halten Sie fest, wer das darf und welche Grenzen oder Aufbewahrungsfristen gelten.
Notieren Sie Ergebnis, Zuständigkeit und offene Punkte. Dieser kleine Probelauf prüft Ihren konkreten Ablauf. Er ersetzt keine vollständige Sicherheitsprüfung, zeigt aber, ob Ihre geplanten Regeln in der Praxis greifen.
5. Brauchen Sie einen Datenschutzbeauftragten?
Nach § 38 BDSG müssen nichtöffentliche Stellen in Deutschland in der Regel einen Datenschutzbeauftragten benennen, wenn mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Weitere Benennungspflichten können unabhängig von dieser Zahl bestehen, etwa nach Artikel 37 DSGVO oder bei bestimmten Verarbeitungen nach § 38 BDSG.
Die Aufgabe kann intern oder auf Grundlage eines Dienstleistungsvertrags extern wahrgenommen werden. Fachkunde, ausreichende Ressourcen und die Vermeidung von Interessenkonflikten sind entscheidend. Auch ein Unternehmen ohne Benennungspflicht muss seine Datenschutzpflichten erfüllen.
So prüfen Sie luckycloud
Sie können unseren aktuellen AVV als PDF vorab lesen. Die zugehörigen aktuellen TOM und die Liste der Unterauftragnehmer stehen im Kunden-Dashboard zum Download bereit. Welche Funktionen Sie nutzen können, hängt vom gebuchten Dienst und Tarif ab.
Für den Probelauf helfen Ihnen unsere Anleitungen zu Freigaben, Datenwiederherstellung und verschlüsselten Verzeichnissen. Wählen Sie einen Arbeitsablauf, der in Ihrem Unternehmen wirklich vorkommt. Wenn dabei Fragen offenbleiben, klären Sie diese mit uns, bevor Sie vertrauliche Daten übernehmen.
Aus dem Archiv: Unser DSGVO-Interview von 2019
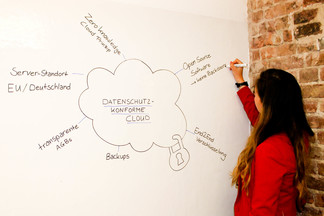
Das Gespräch mit Fresh Compliance ist ein historischer Beitrag zum ersten Jahrestag der DSGVO. Einzelne Rechtsangaben sind überholt: Die im Video eingeblendete Zehn-Personen-Grenze für den Datenschutzbeauftragten ist nicht mehr aktuell. Für die heutige Einordnung nutzen Sie den überarbeiteten Ratgeber oben.
Deutsch · 9:06 Minuten · Originalaufnahme von 2019. Die hier erläuterten Themen sind schriftlich im aktualisierten Ratgeber zugänglich. Eine vollständige Untertitelspur liegt für die Archivaufnahme nicht vor. Ursprünglicher Artikel: Christina Gluch.